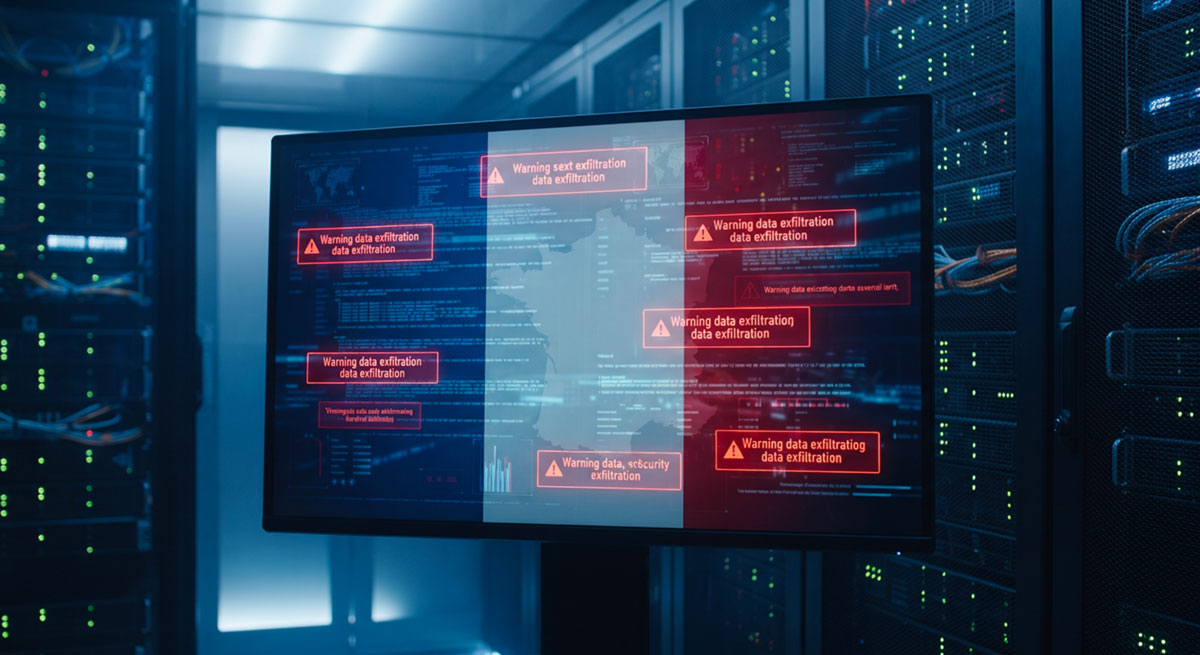
La France traverse une période critique en matière de cybersécurité avec une multiplication des cyberattaques ciblant les services publics et les entreprises privées, exposant massivement les données personnelles des citoyens sur le dark web.
Entre le vol de fichiers administratifs sensibles et la recrudescence des arnaques ciblées, la protection de la vie privée est devenue un enjeu national majeur. Cet état des lieux complet détaille l’origine de ces attaques, l’utilisation faite de vos informations et les réflexes indispensables pour sécuriser vos comptes au quotidien.
Pourquoi la France est-elle devenue la cible privilégiée des cybercriminels ?
Le positionnement de la France au deuxième rang mondial des pays les plus touchés par les cyberattaques s’explique par la nature de son tissu économique, principalement constitué de petites et moyennes entreprises aux budgets de sécurité informatique limités. Les pirates exploitent fréquemment les failles de sous-traitants techniques ou logistiques pour s’introduire dans les systèmes informatiques. De plus, la numérisation accélérée des démarches administratives, des services de santé et de l’éducation nationale centralise un volume inédit de données sensibles. L’intégration d’intelligences artificielles génératives permet également aux groupes criminels d’automatiser la recherche de vulnérabilités. Enfin, le contexte géopolitique et le soutien de la France à l’Ukraine alimentent des offensives ciblées menées par des collectifs pro-russes.


Quelles sont les structures et les données personnelles compromises ?
Les cyberattaques enregistrées touchent des secteurs névralgiques de la société française, exposant des millions de dossiers confidentiels. La Direction générale des finances publiques a fait face à la fuite de données bancaires sensibles issues du fichier Ficoba, tandis que l’Agence nationale des titres sécurisés a subi une compromission de documents d’identité numérisés. Les collectivités territoriales, les opérateurs de télécommunications ainsi que plusieurs grands acteurs du e-commerce et de la logistique ont également perdu les historiques et les carnets d’adresses de leurs clients. Dans le secteur éducatif, les perturbations informatiques ont lourdement affecté la gestion administrative des personnels et des établissements au moment de la rentrée.
Comment les pirates exploitent-ils les données dérobées ?
Une fois exfiltrées, les informations personnelles sont regroupées sur le dark web pour dresser des profils complets facilitant l’usurpation d’identité. Les malfaiteurs se servent de ces éléments pour contacter des organismes ou des banques en se faisant passer pour les victimes légitimes. Ce trésor de guerre alimente surtout des campagnes de hameçonnage ultra-personnalisées. En disposant de votre nom, de votre adresse et de votre banque attitrée, les escrocs rédigent des messages d’une crédibilité redoutable qui imitent parfaitement les communications officielles. L’utilisation de faux justificatifs visuels générés par intelligence artificielle renforce le sentiment d’urgence et pousse les internautes à valider des paiements frauduleux ou à communiquer leurs codes secrets.
Quels sont les bons réflexes pour contrer les tentatives d’arnaque ?
Puisque les fuites proviennent généralement des serveurs des organisations et non de vos appareils personnels, la parade repose sur une vigilance de chaque instant. Il est impératif de ne jamais cliquer sur les liens contenus dans les e-mails ou les SMS, et de ne jamais scanner de QR codes reçus par courrier, qu’importe le degré d’urgence affiché. En cas de doute, ouvrez un nouvel onglet pour accéder directement au site officiel ou à l’application mobile de votre banque ou marchand afin d’y consulter vos notifications internes. L’adoption d’un gestionnaire de mots de passe sécurisé et l’utilisation d’alias d’adresses électroniques pour chaque site web visité permettent d’isoler efficacement vos comptes en cas de nouvel incident informatique.
Le tableau récapitulatif ci-dessous synthétise les actions préventives et correctives indispensables pour sécuriser vos données personnelles :
| Situation ou Menace | Action à réaliser | Outil ou Bon Réflexe associé |
|---|---|---|
| Réception d’un e-mail ou SMS urgent | Ne jamais cliquer sur les liens inclus | Ouvrir un nouvel onglet et accéder au site officiel |
| Gestion des mots de passe | Éviter les doublons et générer des codes complexes | Utiliser un gestionnaire de confiance (Bitwarden, Proton Pass) |
| Inscription sur des plateformes web | Masquer son adresse e-mail personnelle | Mettre en place des alias d’e-mails temporaires |
| Connexion sur un réseau Wi-Fi public | Sécuriser le trafic contre les interceptions | Activer un VPN et éviter les réseaux non protégés |
| Doute sur une tentative d’escroquerie | Prendre du recul et vérifier l’information | Solliciter un avis extérieur ou contacter directement l’organisme |