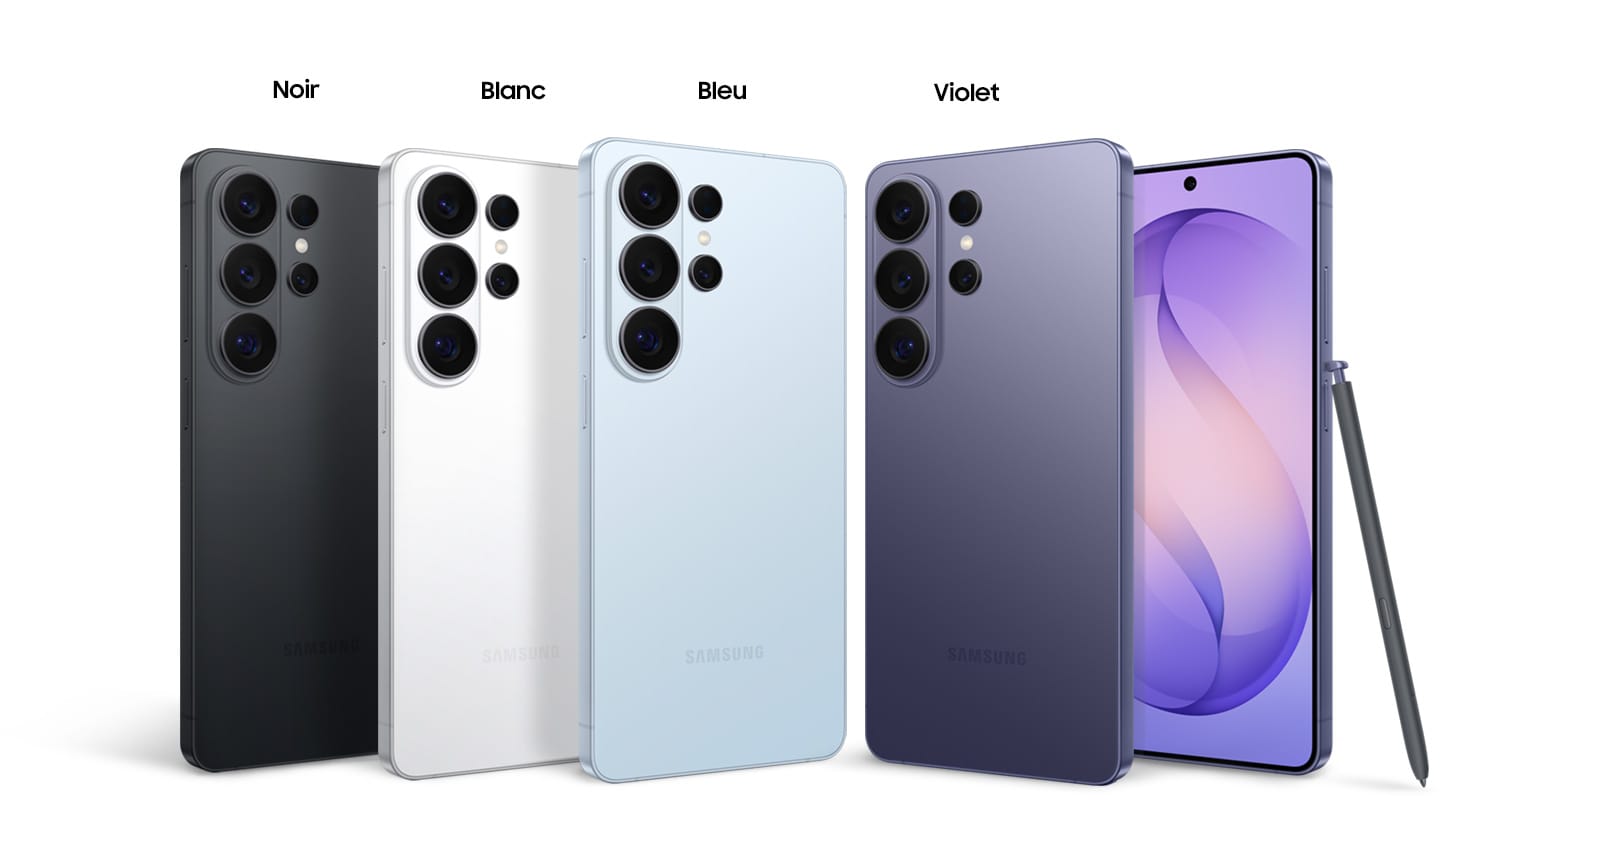
Samsung déploie son bulletin de sécurité d’octobre 2026 sur les Galaxy S26, S26+ et S26 Ultra en Europe. Ce paquet logiciel colmate au total neuf vulnérabilités critiques répertoriées au sein du socle Android, en plus de plusieurs dizaines de brèches ciblant directement les bibliothèques et services développés par le constructeur. L’objectif est de bloquer l’exécution arbitraire de code et les accès non autorisés aux données personnelles enregistrées sur les smartphones.
Parmi les correctifs intégrés figurent des remèdes contre des erreurs de dépassement de mémoire tampon. Un attaquant local pouvait jusqu’alors exploiter un défaut de validation des données pour écrire au-delà des limites allouées en mémoire vive et contourner les barrières du système d’exploitation. Le constructeur a appliqué de nouveaux filtres d’entrée stricts afin d’interdire toute écriture hors limites sur les appareils sous Android 14, 15, 16 et 17.
Cette livraison mensuelle arrive dans un contexte particulier pour la sécurité mobile, après les tests du concours Pwn2Own Ireland où plusieurs équipes de chercheurs ont exploité des chaînes de bugs sur le modèle phare de la marque. Le déploiement actuel ne modifie pas l’interface logicielle : le Galaxy S26 reste sous One UI 9 et Android 17, mais bénéficie d’un microprogramme assaini face aux risques d’intrusions à distance et d’applications malveillantes.
Le téléchargement s’effectue directement depuis les paramètres de votre smartphone, dans la rubrique « Mise à jour logicielle », puis « Téléchargement et installation ». Si le firmware d’octobre 2026 est disponible pour votre opérateur et votre région, lancez son installation pour appliquer l’ensemble des correctifs sans attendre. Les autres gammes de la marque, dont la série Galaxy A, recevront ce paquet de maintenance de manière échelonnée au cours des prochains jours.